नबिल बैंक : ‘एनबैंक माइक्रोसाइट’, ‘जेनअल्फा एप’, अनलाइन डेबिट तथा क्रेडिट कार्ड अनुरोध र मुद्दती निक्षेप कर्जासम्बन्धी वेब सेवाहरू अस्थायी रूपमा स्थगित गरिएका छन्।
प्राइम कमर्सियल बैंक : अनलाइन खाता खोल्ने पोर्टल, मुद्दती निक्षेप, कस्टमर पोर्टल, खाता रोक्का तथा ब्यालेन्स सर्टिफिकेट प्रमाणीकरण जस्ता महत्वपूर्ण पोर्टलहरू बन्द गरिएको छ।
एनआईसी एसिया बैंक : आधिकारिक वेबसाइट तथा अन्य अनलाइन वेब सेवाहरू सुरक्षा जोखिमको अन्तिम मूल्याङ्कन नसकिँदासम्मका लागि बन्द राखिएको छ।
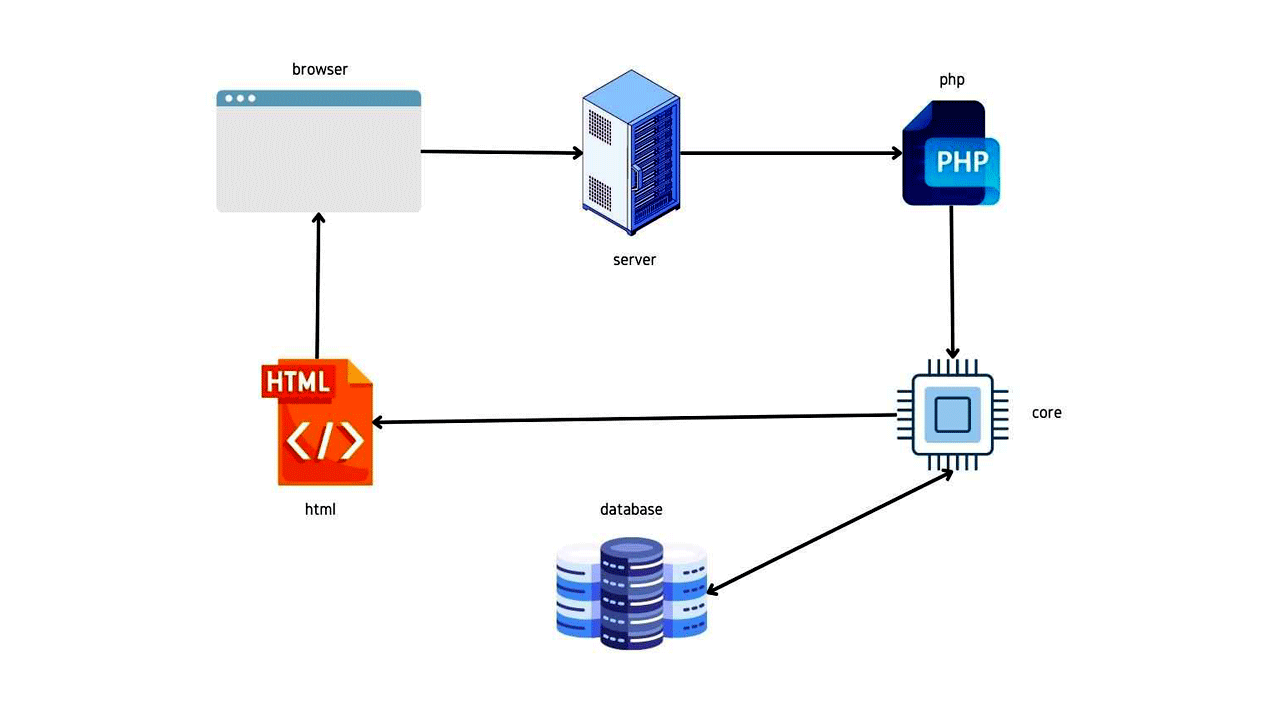
सिद्धार्थ बैंक : पीएचपीको जोखिमलाई मध्यनजर गर्दै आधिकारिक वेबसाइट र वेबसाइटमार्फत चल्ने सम्पूर्ण अनलाइन सेवाहरू स्थगित गरिएका छन्।
माछापुच्छ्रे बैंक : प्रणाली अद्यावधिक प्रयोजनका लागि आधिकारिक वेबसाइट तथा वेबमा आधारित सेवाहरू केही समयका लागि रोकिएका छन्।
नेपाल इन्भेष्टमेन्ट मेगा बैंक : सुरक्षा मर्मत र प्राविधिक जाँचका लागि आफ्नो आधिकारिक वेबसाइट बन्द गरिएको छ।
यीबाहेक अधिकांश अन्य वाणिज्य बैंकहरूले पनि आफ्ना मुख्य वेबसाइटहरू अस्थायी रूपमा निष्क्रिय पारेका छन्।
के अब मोबाइल बैंकिङ र तपाईंको पैसा सुरक्षित छ त ? सर्वसाधारणमा वेबसाइट बन्द हुँदा खाताको पैसा नै जोखिममा परेको हो कि भन्ने ठूलो संशय देखिएको छ। तर बैंकहरू तथा प्राविधिक विज्ञहरूका अनुसार मोबाइल बैंकिङ र ग्राहकको खातामा रहेको रकम पूर्ण रूपमा सुरक्षित छ।
बन्द गरिएका सेवाहरू केवल बाह्य इन्टरनेटबाट खोलिने ‘सार्वजनिक वेबसाइट’ मात्र हुन्, जुन पीएचपी प्रविधिमा निर्मित थिए। मोबाइल बैंकिङ एपहरू भने कोर बैंकिङ प्रणाली (CBS) सँग उच्चस्तरीय इन्क्रिप्सन र बहुस्तरीय सुरक्षा प्रोटोकलमार्फत जोडिएका हुन्छन्। बैंकहरूले कोर बैंकिङ र मोबाइल एपमा कुनै सम्झौता नभएको र नियमित कारोबार निर्वाध सञ्चालन भइरहेको स्पष्ट पारेका छन्।
यस्तो अवस्थामा मोबाइल बैंकिङ कसरी सुरक्षित प्रयोग गर्ने ? जोखिमको घडीमा वित्तीय ठगीबाट जोगिन ग्राहकहरूले निम्न सावधानीहरू अपनाउनुपर्छ:
१. आधिकारिक एप मात्र प्रयोग गर्ने : ब्राउजरमा गएर बैंकको वेबसाइट खोज्ने प्रयास नगर्नुहोस्; गुगल प्ले स्टोर वा एप्पल एप स्टोरबाट डाउनलोड गरिएका बैंकका आधिकारिक मोबाइल एपबाट मात्र रकम ट्रान्सफर, बिल भुक्तानी वा क्यूआर कारोबार गर्नुहोस्।
२. अपरिचित लिङ्क नखोल्ने : बैंकको सेवा बन्द भएको मौका छोपेर ‘खाता सुचारु गर्न यो लिङ्क थिच्नुहोस्’ वा ‘केवाइसी अपडेट गर्नुहोस्’ भन्दै एसएमएस वा ह्वाट्सएपमा आउने सन्दिग्ध लिङ्कहरूमा कदापि क्लिक नगर्नुहोस्।
३. ओटिपी र पासवर्ड गोप्य राख्ने : आफ्नो मोबाइल बैंकिङको पासवर्ड, पिन वा मोबाइलमा आउने वान टाइम पासवर्ड (OTP) बैंककै कर्मचारीले मागे पनि कसैलाई सेयर नगर्नुहोस्।
४. सार्वजनिक वाइफाइ प्रयोग नगर्ने : खुला वा सार्वजनिक वाइफाइ (Public Wi-Fi) प्रयोग गरेर मोबाइल बैंकिङ वा कुनै पनि अनलाइन भुक्तानी नगर्नुहोस्; आफ्नै व्यक्तिगत मोबाइल डाटा प्रयोग गर्नुहोस्।
५. बायोमेट्रिक र टु–फ्याक्टर सुरक्षा : मोबाइल बैंकिङमा अनिवार्य रूपमा फिंगरप्रिन्ट वा फेसियल रिकग्निसनजस्ता बायोमेट्रिक फिचरहरू र टु–फ्याक्टर अथेन्टिकेसन सक्रिय राख्नुहोस्।
बैंकहरूले आफ्ना सबै सर्भर र प्रणालीहरूको प्राविधिक अडिट तथा सुरक्षा प्याच (Patch) अद्यावधिक गर्ने कार्य तीव्र पारेका छन्। प्रणाली पूर्ण रूपमा जोखिममुक्त भएको प्राविधिक प्रमाणीकरण हुनासाथ बन्द गरिएका सबै वेब सेवाहरू पूर्ववत् सञ्चालनमा आउनेछन्।